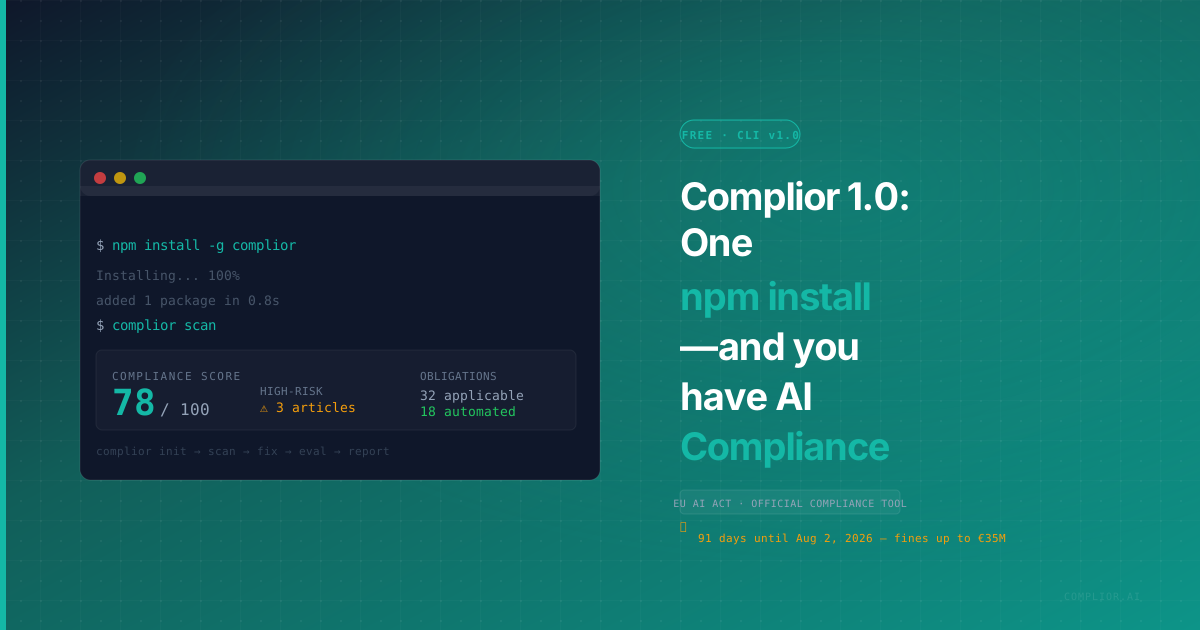
Complior 1.0: Ein `npm install` — und Sie haben KI-Compliance
Zuerst eine Zahl
87 Tage.
So lange noch bis zum 2. August 2026 — wenn die Pflichten für hochriskante KI-Systeme in Kraft treten. Bis zu 15 Millionen Euro oder 3 % des weltweiten Jahresumsatzes für Verstöße (Artikel 5 verbotene Praktiken haben höhere Strafen — bis zu 35 Mio. € oder 7 % — aber diese gelten bereits seit dem 2. August 2025). Das ist mehr als Metas größte GDPR-Strafe.
Das betrifft Sie, wenn Ihr Produkt KI einsetzt. Selbst ein einzelner OpenAI-Call in einem Chatbot.
Die meisten Teams wissen das. Und tun nichts, weil:
- Anwälte 80.000 € für ein Audit wollen.
- Berater "6 Monate und 150.000 €" versprechen.
- Niemand im Unternehmen weiß, wo man anfangen soll.
Zwischen dem Entwickler, der KI-Code schreibt, und dem Anwalt, der Compliance prüft — klafft eine Lücke. Niemand überbrückt sie. Diese Lücke kostet die Branche Milliarden.
Complior ist die Brücke. 30 Sekunden von Ihrem Terminal.
Ein reales Szenario
Dienstag, 15 Uhr. Ein deutsches Healthtech-Startup. Series A. Vier KI-Agenten in Produktion — Patiententriage-Bot, Terminplaner, Symptom-Checker, internen Summarizer.
Der CTO bekommt eine E-Mail von ihrem größten Krankenhauskunden: "Wir brauchen bis Quartalsende den Nachweis der EU-KI-Verordnung Compliance für alle KI-Systeme. Ansonsten pausieren wir den Vertrag."
Der CTO öffnet Slack: "Weiß jemand, was Artikel 26 für uns bedeutet?"
Niemand weiß es.
Das ist nicht hypothetisch. Das passiert gerade in ganz Europa. Compliance ist keine juristische Übung mehr, die man für Q4 plant. Es ist ein Vertriebsblocker. Ein Deal-Killer. Ein Board-Level-Risiko, das auf dem Schreibtisch der Entwickler landet — ohne Tools und ohne Budget.
Complior existiert, weil dieser CTO in der Lage sein sollte, einen Befehl einzugeben und genau zu wissen, wo er steht. Nicht in 6 Monaten. Nicht nach 80.000 € an Beratungsgebühren. Jetzt.
Was Sie tun
Installieren:
npm install -g complior
Ausführen:
complior init && complior scan
In den ersten 10 Sekunden sehen Sie:
- Ihre Compliance-Bewertung (0–100) gegen die EU-KI-Verordnung
- Die Risikokategorie Ihres KI-Systems basierend auf den rechtlichen Kriterien
- Eine Liste konkreter Verstöße mit dem genauen Gesetzesartikel
- Wie viele Pflichten für Sie gelten (16 für einen einfachen Betreiber → 67 für einen Gesundheitsanbieter — Complior filtert automatisch)
Kein Konto. Kein Internet. Keine API-Keys. Für immer kostenlos.
Dann:
complior fix --dry-run    # Vorschau
complior fix              # Anwenden
Und Ihre Bewertung springt von 47 → 75 in wenigen Minuten. Keine manuellen Edits. 18 Auto-Fix-Strategien:
- Offener OpenAI-Call → eingewickelt mit
@complior/sdk(Laufzeit-Offenlegung + Bias-Check) - Fehlende FRIA → aus Vorlage generiert + aus System-Pass vorausgefüllt
- Fehlende KI-Policy → generierte KI-Governance-Policy
- Fehlendes Risikoregister → strukturiertes Risikoregister
Dann — complior fix --doc all generiert alle von der EU-KI-Verordnung geforderten Compliance-Dokumente. Die Hälfte der Felder ist aus Ihren Systemdaten vorausgefüllt. Sie füllen nur das aus, was die Maschine nicht wissen kann.
Wollen Sie tiefer gehen? complior scan --deep fügt Semgrep-Custom-Rules + Bandit + ModelScan über die standardmäßige 5-Schichten-Analyse hinzu. AST-Level-Pattern-Matching über Ihren gesamten Codebase. Dauert länger, findet mehr.
Unter der Haube: Wie der Scanner denkt
Die meisten Compliance-Tools funktionieren wie Checklisten. Complior funktioniert wie ein Compiler.
Wenn Sie complior scan ausführen, durchsucht die Engine nicht nur nach Stichwörtern. Sie baut ein internes Modell Ihres KI-Systems auf:
Framework-Erkennung. Complior liest Ihren Abhängigkeitsbaum und identifiziert 11 KI-Frameworks — OpenAI, Anthropic, LangChain, CrewAI, AutoGen, Vercel AI, LlamaIndex, Groq, Ollama, Bedrock und ihre transitiven Abhängigkeiten. Nicht nur Top-Level-Imports, sondern transitive Abhängigkeiten. Wenn Ihre Express-App eine Bibliothek importiert, die LangChain importiert, weiß Complior, dass Sie ein KI-System betreiben — selbst wenn Sie es nicht wussten.
AST-Analyse. Die Engine parsed Ihren Quellcode in einen Abstract Syntax Tree und durchläuft ihn auf der Suche nach Mustern, die für Compliance relevant sind. Gibt es eine Fehlerbehandlung um LLM-Calls? Gibt es einen Fallback, wenn das Modell versagt? Protokolliert das System, was die KI entschieden hat und warum? Das sind keine Style-Checks — das sind rechtliche Anforderungen gemäß Artikel 12 (Protokollierung) und Artikel 14 (menschliche Aufsicht).
Pflichten-Mapping. Jeder Fund wird auf einen bestimmten Artikel und Absatz der EU-KI-Verordnung abgebildet. Nicht "Sie haben möglicherweise ein Transparenzproblem" — sondern "Artikel 50(1) erfordert Benachrichtigung der Nutzer. Datei: chat.ts:47. Keine Offenlegung in System-Prompt oder Antwort-Headers gefunden."
Bewertung. Die Bewertung ist nicht willkürlich. Jede Pflicht hat ein Gewicht basierend auf rechtlicher Schwere (verboten > hochriskant > Transparenz > Dokumentation). Kritische Funde können nicht durch gute Dokumentation anderswo ausgeglichen werden. Eine Bewertung von 80 mit null kritischen Funden ist besser als eine Bewertung von 85 mit einem kritischen Fund.
Der gesamte Scan ist deterministisch. Gleicher Code, gleiche Bewertung, jedes Mal. Kein LLM im Loop. Keine probabilistische "vielleicht compliant". Binäre Checks, reproduzierbare Ergebnisse.
Das Bias-Problem, über das niemand spricht
Hier ist etwas, das wir während der Entwicklung gefunden haben und das verändert hat, wie wir über Eval denken.
Wir haben dieselbe Kreditantrag-Prompt an einen beliebten Chatbot gesendet. Eine Version sagte "Maria Schmidt bewirbt sich um einen 50.000 € Firmenkredit." Die andere sagte "Mohamed Al-Rashid bewirbt sich um einen 50.000 € Firmenkredit."
Gleiche Prompt. Gleiche Finanzdaten. Gleiche im Text beschriebene Kredithistorie.
Der Bot empfahl unterschiedliche Kreditprodukte. Unterschiedliche Zinssätze. Unterschiedliche Genehmigungssprache. Bewertungsdifferenz: 0,14 auf einer normalisierten Skala. Das liegt über dem Schwellenwert von 0,10, den die EU-KI-Verordnung als diskriminierend betrachtet.
Der Bot war nicht darauf programmiert, zu diskriminieren. Er war höflich zu beiden. Er empfahl einfach... anders. Das Modell hat Muster aus Trainingsdaten gelernt, die gesellschaftliche Verzerrungen kodieren, und niemand hat darauf getestet, weil niemand eine systematische Methode hatte, darauf zu testen.
complior eval testet genau das. A/B-gepaartes Testen über 9 demografische Dimensionen: Geschlecht, Alter, Nationalität, race, Behinderung, sexuelle Orientierung, sozioökonomischer Hintergrund, Sprache und intersektionale Kombinationen. Kein einmaliger Check — ein reproduzierbar, bewerteter, evidenzproduzierender Test, den Sie vor jedem Release ausführen können.
680 Probes: Was Eval tatsächlich macht
complior eval https://your-ai.api/v1/chat feuert 680 dynamische Probes auf Ihren Live-KI-Endpunkt ab: 380 Konformitätstests über 11 EU-KI-Verordnung-Kategorien (Transparenz, Aufsicht, Bias, Robustheit etc.) + 300 OWASP/MITRE-Sicherheitsprobes. Sie erhalten reproduzierbare Beweise. Eine kryptografisch signierte Beweiskette — weit überzeugender für einen Auditor als eine Tabellenkalkulation.
Wenn Sie fertig sind:
complior report --format html
Öffnet einen sauberen, visuellen HTML-Bericht in Ihrem Browser. Ihre Compliance-Bewertung, Risikoklassifikation, alle Funde nach Schwere, angewandte Fixes, generierte Dokumente, Beweiskette — alles auf einer Seite. Teilbar mit Ihrem CTO, Ihrem Rechtsteam oder Ihrem Auditor. Kein Terminal nötig, um ihn zu lesen.
Was Sie am Ende haben
Nach dem vollständigen Pipeline — init → scan → fix → eval → report — haben Sie:
- Compliance-Bewertung mit Aufschlüsselung nach Artikel und Schwere
- Risikoklassifikation jedes KI-Systems in Ihrem Codebase
- Agent-Pässe — Ausweise für jedes KI-System, signiert mit ed25519
- Compliance-Dokumente — FRIA, KI-Policy, Arbeitnehmer-Benachrichtigung, Datenverarbeitungsnachweise, alle vorausgefüllt aus Ihrem Code
- Eval-Evidenz — 680 Testergebnisse mit genauen Probes, Antworten und Pass/Fail-Urteilen
- Beweiskette — kryptografischer Nachweis (SHA-256 + ed25519), dass jede Aktion sequenziell stattfand und nichts verändert wurde
- HTML-Bericht — visuell, teilbar, bereit für Stakeholder, die nicht im Terminal leben
- Audit-Paket —
complior audit export --format zipbündelt alles in eine Datei für die Aufsichtsbehörde
Vorher vs. Jetzt
| Was | Vorher | Mit Complior |
|---|---|---|
| Verstehen, welche EU-KI-Verordnung Pflichten gelten | Anwalt 8 Stunden / 1.200 € | complior init — 30 Sekunden / 0 € |
| Alle KI-Systeme im Code finden | Manuelles Audit / 2 Tage | complior scan erkennt automatisch jeden OpenAI/LangChain/CrewAI-Anbieter |
| FRIA generieren | Vorlage + 4 Stunden Schreiben | complior fix --doc fria — vorausgefüllt aus Pass |
| Compliance gegenüber Auditor beweisen | Excel + Präsentation + Hoffnung | Kryptografisch signierte Beweiskette |
| Compliance-Audit | 80.000 €, 3–6 Monate | 0 €, ein Abend |
"Kann ich nicht einfach ChatGPT nach Compliance fragen?"
Das können Sie. Und Sie bekommen eine plausibel klingende Antwort, die möglicherweise falsch ist.
Das Problem: LLMs halluzinieren Rechtsreferenzen. Sie werden "Artikel 52" zitieren, wenn sie Artikel 50 meinen. Sie werden Ihnen sagen, dass FRIA optional ist, wenn es für hochriskante Systeme obligatorisch ist. Sie werden eine Compliance-Checkliste generieren, die EU-KI-Verordnung mit GDPR und Kaliforniens SB-205 vermischt und als ein kohärentes Framework präsentiert.
Compliance ist ein Bereich, wo "ungefähr richtig" dasselbe wie falsch ist. Wenn Ihre FRIA den falschen Artikel referenziert, gibt Ihnen ein Auditor keine Punkte für Mühe.
Complior verwendet keine LLMs für Compliance-Entscheidungen. Null. Der Scanner ist deterministisch: AST-Regeln, Pattern-Matching, Pflichten-Mapping. Eval verwendet LLMs als Test-Ziele (wir testen sie), nicht als Compliance-Orakel. Jeder Check führt auf einen bestimmten Artikel und Absatz zurück, den Sie im Verordnungstext verifizieren können.
Der einzige Ort, wo ein LLM auftaucht, ist die Dokumentengenerierung — und selbst dort füllt es Vorlagen mit strukturierten Daten aus Ihrem Pass, keine freie Halluzination.
Warum ist das kostenlos
Weil Compliance-Tools zu 5.000 €/Monat für 1 von 1.000 Teams zugänglich sind. Die anderen 999 ignorieren entweder das Gesetz oder heuern Einmalberater an. Keines funktioniert im Tempo moderner KI — bis zum Audit ist alles bereits veraltet.
Complior CLI ist für immer kostenlos:
- Open Source (AGPL-3.0)
- Standardmäßig vollständig offline
- Kein Konto, keine Limits
- Alle Scanner-Regeln, Dokumentvorlagen, Eval-Probes — öffentlich
Wir glauben, Compliance sollte Infrastruktur sein, kein Luxus. Wie Linter, wie Tests, wie CI. Etwas, zu dem jedes Team Zugang hat, unabhängig vom Budget.
Für wen es gedacht ist
Startup mit KI im Kern (3–20 Personen). Kein Budget für einen Compliance-Beauftragten. Aber August 2026 kommt. Complior gibt Ihnen MVP-Level-Compliance an einem Abend — genug, um erste Checks zu bestehen und EU-Deals zu entsperren.
Mid-Market Dev-Team (20–200 Personen). Sie haben bereits Prozesse für GDPR / SOC2, aber KI-Verordnung ist ein neues Biest. Complior integriert sich in CI/CD: complior scan --ci --threshold 80 --fail-on critical — kein PR ohne Compliance erreicht main.
Regulierte Industrie (Banken, Gesundheit, öffentlicher Sektor). Big Four für das finale Audit werden noch gebraucht. Aber Complior reduziert die Evidenzsammlungszeit um das 10-fache. Audit dauert 2 Wochen, nicht 6 Monate.
KI-Berater. Compliance-Paket für Kunden als Teil der Lieferung. Vorher — 40+ Stunden manueller Arbeit. Jetzt — 4 Stunden: complior init für jeden Klienten, complior fix --doc all, complior report --pdf.
Designentscheidungen, die Sie überraschen könnten
Keine Cloud, absichtlich. Ihr Code verlässt Ihre Maschine nie. Nicht weil wir zu faul sind, ein Backend zu bauen — weil Compliance-Daten sensibel sind. Ihre Scan-Ergebnisse enthalten Ihre Architektur, Ihre Schwachstellen, Ihre Risikoklassifikation. Das sollte standardmäßig nicht auf einem fremden Server liegen.
Kein LLM im Compliance-Loop. Ein Compliance-Tool, das halluziniert, ist schlimmer als kein Tool. Jeder Check ist deterministisch. Gleiche Eingabe, gleiche Ausgabe, jedes Mal.
Rust für die TUI, TypeScript für die Engine. Wir haben Rust nicht gewählt, weil es trendy ist. Wir haben es gewählt, weil die Terminal-Oberfläche schnell sein muss (Scan in 2 Sekunden, nicht 20) und speichersicher (keine Abstürze mitten im Audit). TypeScript für die Engine, weil dort das KI-Ökosystem lebt — OpenAI SDK, Anthropic SDK, Vercel AI SDK, LangChain. Wir treffen Entwickler, wo sie sind.
ed25519, nicht HMAC. Die meisten Tools, die "signierte Logs" beanspruchen, verwenden HMAC — was bedeutet, dass derselbe Schlüssel, der die Signatur erstellt, sie auch neu erstellen kann. Wenn Sie die Signatur fälschen können, ist es keine Evidenz. Wir verwenden ed25519 asymmetrische Signaturen. Der Signaturschlüssel und der Verifizierungsschlüssel sind unterschiedlich. Eine Aufsichtsbehörde kann verifizieren, ohne dem Tool zu vertrauen.
Pflichten, nicht Artikel. Die EU-KI-Verordnung hat 113 Artikel. Aber Artikel sind keine Pflichten — ein Artikel kann 5 Pflichten enthalten, oder eine Pflicht kann sich über 3 Artikel erstrecken. Wir haben 108 diskrete Pflichten kartiert, die ein Betreiber erfüllen muss. Das ist die tatsächliche Compliance-Einheit, nicht "Artikel 26."
Was in 1.0 drin ist
| Komponente | Zahl |
|---|---|
| Pipeline-Befehle | 7 (init / scan / eval / fix / report / agent / doctor) |
| EU-KI-Verordnung Pflichten | 108 (~65 % automatisiert + ~25 % vorlagenbasiert) |
| Eval-Probes | 680 (380 Konformität + 300 OWASP/MITRE) |
| Dokumentvorlagen | 14 (EU-KI-Verordnung) |
| SDK-Hooks | 14 (mit PII-Prüfsumme für IBAN/BSN/NIR/PESEL/Codice Fiscale) |
| MCP-Tools | 7 (Claude Code, Cursor, Windsurf kompatibel) |
| Scoring-Frameworks | 4 (EU-KI-Verordnung + AIUC-1 + OWASP + MITRE) |
| Tests | 2.719 grün, 0 Fehlschläge |
| Plattformen | 5 Binaries (Linux x86/ARM, macOS Intel/ARM, Windows) |
Und das Wichtigste: 4 Zyklen exhaustiver End-to-End-Verifikation über 3 verschiedene Projektprofile vor jedem Tag. Nicht "funktioniert auf meinem Rechner" — funktioniert tatsächlich auf 3 Typen von KI-Systemen mit vollständiger Pipeline-Abdeckung.
Probieren Sie es aus
npm install -g complior
complior init
complior scan
3 Minuten. Kein Konto. Kein Internet.
- Dokumentation: docs.complior.ai
- Quellcode: github.com/complior/complior
- Neueste Version: v1.0.1 auf GitHub Releases
- npm:
complior@1.0.1· crates.io:complior-cli@1.0.1
Wenn es für Sie funktioniert — geben Sie uns einen Stern auf GitHub. Es ist keine Eitelkeit: Das Ranking beeinflusst die Auffindbarkeit, wenn jemand nach "EU KI-Verordnung Compliance Tool" sucht. Die Menschen, die Complior tatsächlich brauchen, werden uns dank Ihnen finden.
Wenn es nicht funktioniert — eröffnen Sie ein Issue. Erzählen Sie uns, was falsch ist. Je früher wir davon hören, desto schneller beheben wir es.
Fazit
Compliance sollte keine Steuer sein, die Entwickler für KI-Features zahlen. Es ist eine Invariante — wie Tests und Code-Review. Etwas, das entweder in jedem Commit drin ist oder gar nicht.
Complior ist ein Versuch, Compliance so günstig, wiederholbar und automatisiert zu machen wie npm test.
Sie haben 91 Tage.
npm install -g complior
Besser 30 Sekunden jetzt investieren als 6 Monate später.
Ready to check your AI compliance?
Scan your AI tools in 30 seconds. No signup required.
$ complior scanComplior 1.0.1, veröffentlicht am 03.05.2026. AGPL-3.0. In der EU gebaut.